
Розробка медичних систем для процесів, що підпадають під HIPAA
На цій сторінці
Для медичного ПЗ, що підтримує процеси під дією HIPAA у США, потрібно визначити склад даних і відповідальність за їх захист. Організація (covered entity) або її бізнес-партнер (business associate) встановлює свої зобов’язання, оцінює ризики та документує порядок експлуатації. Огляд Security Rule від HHS описує адміністративні, фізичні й технічні заходи захисту. Цей матеріал допомагає перетворити їх на завдання розробки; він не є юридичним висновком або сертифікацією.
Опишіть потоки ePHI та відповідальність
До вибору інфраструктури визначте, де створюється, отримується, зберігається, передається, журналюється, резервується та видаляється електронна захищена медична інформація (ePHI). Врахуйте інструменти підтримки, аналітику, пошту, експорт і субпідрядників. Для кожного потоку призначте відповідального та організацію, яка його перевіряє.
Доступ та ідентифікація
Security Rule містить стандарти контролю доступу й автентифікації осіб або організацій. Спроєктуйте індивідуальні облікові записи, права для ролей і процесів, життєвий цикл облікового запису, екстрений доступ та періодичний перегляд дозволів. Визначте дії, які потребують додаткової перевірки чи погодження. Не використовуйте спільні облікові записи там, де потрібна персональна відповідальність.
Рольовий доступ — один із можливих підходів. Однієї матриці ролей зазвичай недостатньо, якщо доступ залежить від зв’язку з пацієнтом, організації, місця або мети роботи. Погодьте ці правила з оператором медичної системи та перевірте їх на реалістичних сценаріях.
Аудит і цілісність даних
Security Rule передбачає засоби аудиту та вимоги до цілісності. Фіксуйте дії, необхідні для дослідження доступу до ePHI та її змін. Визначте склад журналів, терміни зберігання, права на їх перегляд і захист від модифікації. Не додавайте зайву ePHI до самих журналів.
Для критичних процесів зберігайте потрібний стан до й після зміни, виконавця, час і причину. Звіряйте імпортовані записи та перевіряйте, що відновлення з резервної копії повертає придатні до використання дані. Конкретні поля журналів і технологія зберігання мають відповідати аналізу ризиків та експлуатаційним вимогам системи.
Шифрування та передача
Оцініть шифрування під час зберігання й передачі. За чинною редакцією Security Rule це специфікація, застосовність якої потрібно оцінити (addressable implementation specification): шифрування впроваджують, якщо аналіз ризиків визначає його обґрунтованим і належним. Інакше документують рішення та впроваджують рівноцінний альтернативний захід, якщо він обґрунтований і належний. Якщо стандарт уже виконано іншим способом, HHS допускає відсутність обох заходів із задокументованим обґрунтуванням. Це обов’язок оцінити захист, а не дозвіл його пропустити. Докладніше — у поясненні HHS щодо шифрування.
На практиці команда має визначити кожен мережевий перехід і місце зберігання, обрати відповідний захист, окремо керувати ключами та перевірити відновлення. Шифрування на рівні полів може допомогти проти певних загроз, але не є універсальною вимогою HIPAA й не замінює контроль доступу. Так само один зашифрований том бази даних не закриває весь аналіз ризиків.
Постачальники та інтеграції
Перелічіть усіх постачальників, які створюють, отримують, зберігають або передають ePHI від імені організації. Визначте, для яких відносин потрібна угода з бізнес-партнером (business associate agreement), і перевірте, чи охоплює вона фактичну послугу та субпідрядників. Самої доступності хмарного продукту або маркетингових заяв про його безпеку недостатньо. Рекомендації HHS щодо бізнес-партнерів пояснюють договірні вимоги.
Для інтеграцій з EHR та іншими системами уточніть конкретного постачальника, доступ до API, підтримувані стандарти, склад даних, тестове середовище й відповідальність за збої. Підтримка HL7 FHIR платформою не гарантує, що потрібний процес доступний або дозволений. Заплануйте перевірки, повторні спроби, звірку даних і безпечний порядок роботи, коли вихідна система недоступна.
Безперервність роботи та реагування на інциденти
Разом з оператором визначте частоту резервування, цілі відновлення, перевірки відновлення, сповіщення, ескалацію та порядок дій під час простою. Працездатна резервна копія — та, з якої вже відновили й перевірили дані. Реагування на інциденти також потребує відповідального, правил роботи з доказами та залучення фахівців із права й захисту приватності.
Breach Notification Rule від HHS визначає різні порядки повідомлення про порушення (breach), що стосується незахищеної PHI:
- Постраждалі особи: covered entity повідомляє їм без необґрунтованої затримки, не пізніше 60 днів після виявлення.
- HHS: для 500 і більше осіб діє той самий строк. Для менш ніж 500 — протягом 60 днів після завершення року виявлення; це не відкладає повідомлення людям.
- Медіа: якщо порушення стосується понад 500 мешканців одного штату або юрисдикції, потрібно повідомити провідні місцеві медіа без необґрунтованої затримки та не пізніше 60 днів після виявлення.
- Бізнес-партнери: повідомляють covered entity без необґрунтованої затримки та не пізніше 60 днів після виявлення; договір може вимагати ранішого повідомлення.
Юристи й фахівці з приватності визначають, чи потрібне повідомлення та які додаткові зобов’язання застосовуються.
Проведіть навчальну перевірку на прикладі умовного несанкціонованого експорту. Чи може команда визначити записи, використаний обліковий запис, час виявлення та докази, які потрібно зберегти? Для кожної прогалини призначте відповідального. Фахівці з права й приватності використовують ці відомості для оцінки інциденту та обов’язків щодо повідомлення.
Що включити до плану розробки
Почніть зі схеми потоків даних, матриці доступу, переліку інтеграцій і реєстру ризиків. Для кожного заходу захисту визначте відповідального, завдання розробки й докази виконання: журнали для розслідування, перевірене відновлення або проведене навчання з реагування. Якщо замінюєте платформу, додайте перевірки міграції та звірку медичних і операційних записів.
Якщо плануєте таку систему, підготуйте опис типів даних, користувачів, наявних інструментів і відповідального за експлуатацію для обговорення медичних процесів. Ми можемо визначити обсяг інженерних робіт, поки ваші фахівці з відповідності та права встановлюють застосовні зобов’язання.
Досвід у схожих проєктах.
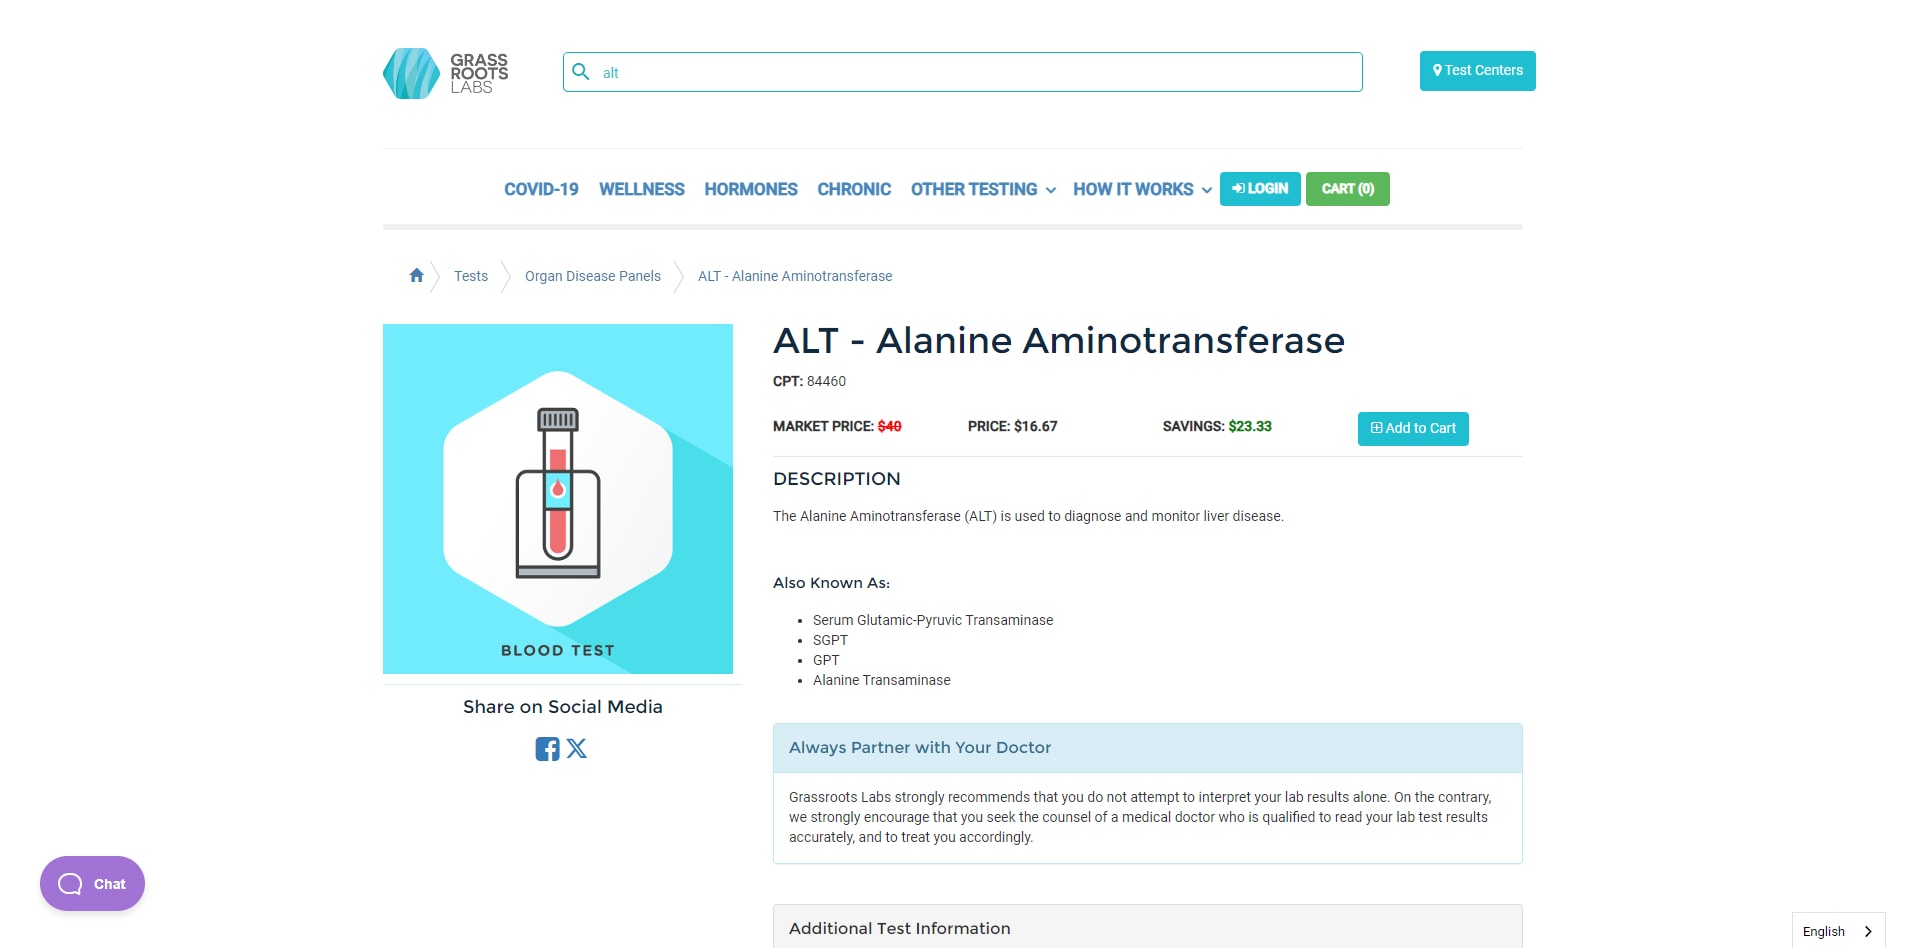
GrassrootsLabs
Замовлення лабораторних аналізів, оплата послуг, отримання результатів та винятки під час їх виконання.
Переглянути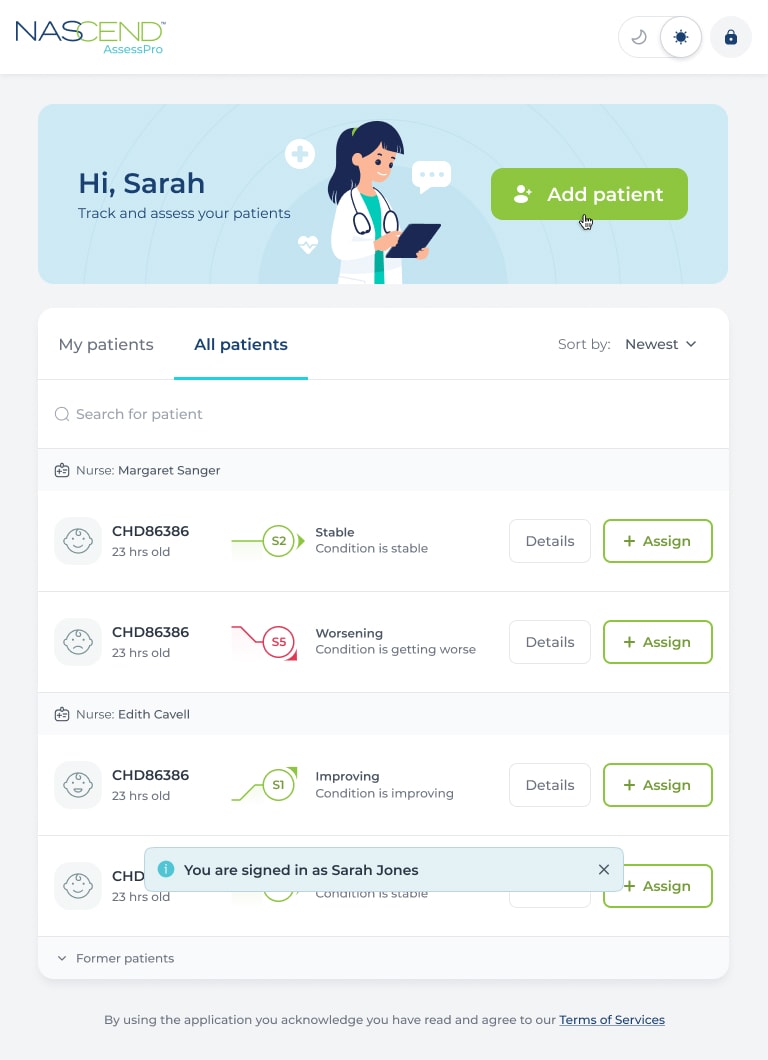
Nascend
Оцінка стану пацієнта, сеанси та контекст роботи медичної команди.
Переглянути