
Межі платіжних даних
Описуємо рух карткових даних і відповідальність сторін; уточнюємо застосовний обсяг PCI DSS із вашими платіжними партнерами та фахівцями з оцінювання.
Розробляємо інструменти для звіряння платежів, перевірки операцій і фінансової звітності. Пов’язуємо вихідні записи, правила погодження та розбіжності, щоб команда могла відстежити кожне рішення.
Досвід у страхуванні: покрокове подання заяви на відшкодування.
Фінансовій команді потрібно знати, хто ініціював зміну, яка система є джерелом запису та як опрацювати виняток. З’ясовуємо це до проєктування платформи або підключення платіжного провайдера.
Кожен модуль підтримує конкретну операцію: отримати оновлення провайдера, усунути розбіжність або пояснити залишок.
Пов’язуємо ініціювання, авторизацію, розрахунки й повернення з подіями провайдера та окремими статусами для очікування й помилок.
Направляємо операції за погодженими правилами визначеному перевіряльнику: з підтвердними записами, причиною рішення та історією передавання справи.
Пов’язуємо перевірки особи провайдером і подані документи із заявкою. Показуємо, що завершено, чого бракує та що очікує перевірки.
Оцінюємо інтерфейс банку чи провайдера й реалізуємо погоджений обмін даними зі станами згоди, строками доступу та обробкою помилок.
Об’єднуємо залишки, позиції та транзакції з посиланнями на джерела й часом оновлення, щоб працівники могли з’ясувати причини розбіжностей.
Створюємо звіти про звірені суми, очікувані перевірки й невирішені розбіжності з переходом від підсумку до вихідних записів.
Визначаємо основні ідентифікатори транзакцій і рахунків, правила виправлення та дати проведення.
Перевіряємо доступні дані рахунків, дозволи, поновлення згоди й обмеження провайдера.
Зіставляємо ідентифікатори провайдера з внутрішніми записами та обробляємо запізнілі, повторні й скасовані події.
Пов’язуємо особу перевіряльника, ліміти погодження й підтвердні документи із записом рішення.
До об’єднання залишків і підсумків погоджуємо валюту, звітний період і правила датування розрахунків.
Визначаємо доступ сервісів, відповідальність за облікові дані та відновлення інтеграцій після переривання.
Ваші відповідальні за фінанси, безпеку й відповідність визначають застосовні вимоги до продукту та країн роботи. Перетворюємо погоджені заходи контролю на вимоги до системи й матеріали для перевірки.
Описуємо рух карткових даних і відповідальність сторін; уточнюємо застосовний обсяг PCI DSS із вашими платіжними партнерами та фахівцями з оцінювання.
Визначаємо, хто ініціює, перевіряє та погоджує операції, з урахуванням лімітів і несумісних ролей.
Фіксуємо рахунки й дозволи для кожного з’єднання та обробляємо завершення строку або відкликання доступу.
Погоджуємо перелік і строки зберігання записів, а також права перегляду й експорту персональної та фінансової інформації.
Зберігаємо посилання на джерела, розбіжності, виправлення й історію погоджень разом із результатом звіряння.
Призначаємо відповідального за невирішені випадки та зберігаємо причину, підтвердження й рішення під час закриття або повторного відкриття.
Запис розрахунку, який не збігається з даними обліку, потрапляє в чергу перевірки. Фінансист звіряє вихідні записи, додає підтвердження та передає рішення на погодження.
Перша версія охоплює одного провайдера й один тип розбіжностей. Джерелом фінансових записів залишається облікова система; торгівля інструментами, кредитні рішення та заміна обліку не входять до цього прикладу.
Підготуйте зіставлені й незіставлені приклади записів, правила звіряння, ліміти погоджень і відомості про доступ до провайдера. Відповідальний за фінанси підтверджує очікувані результати.

Покрокове подання заяви з туристичного страхування.
Переглянути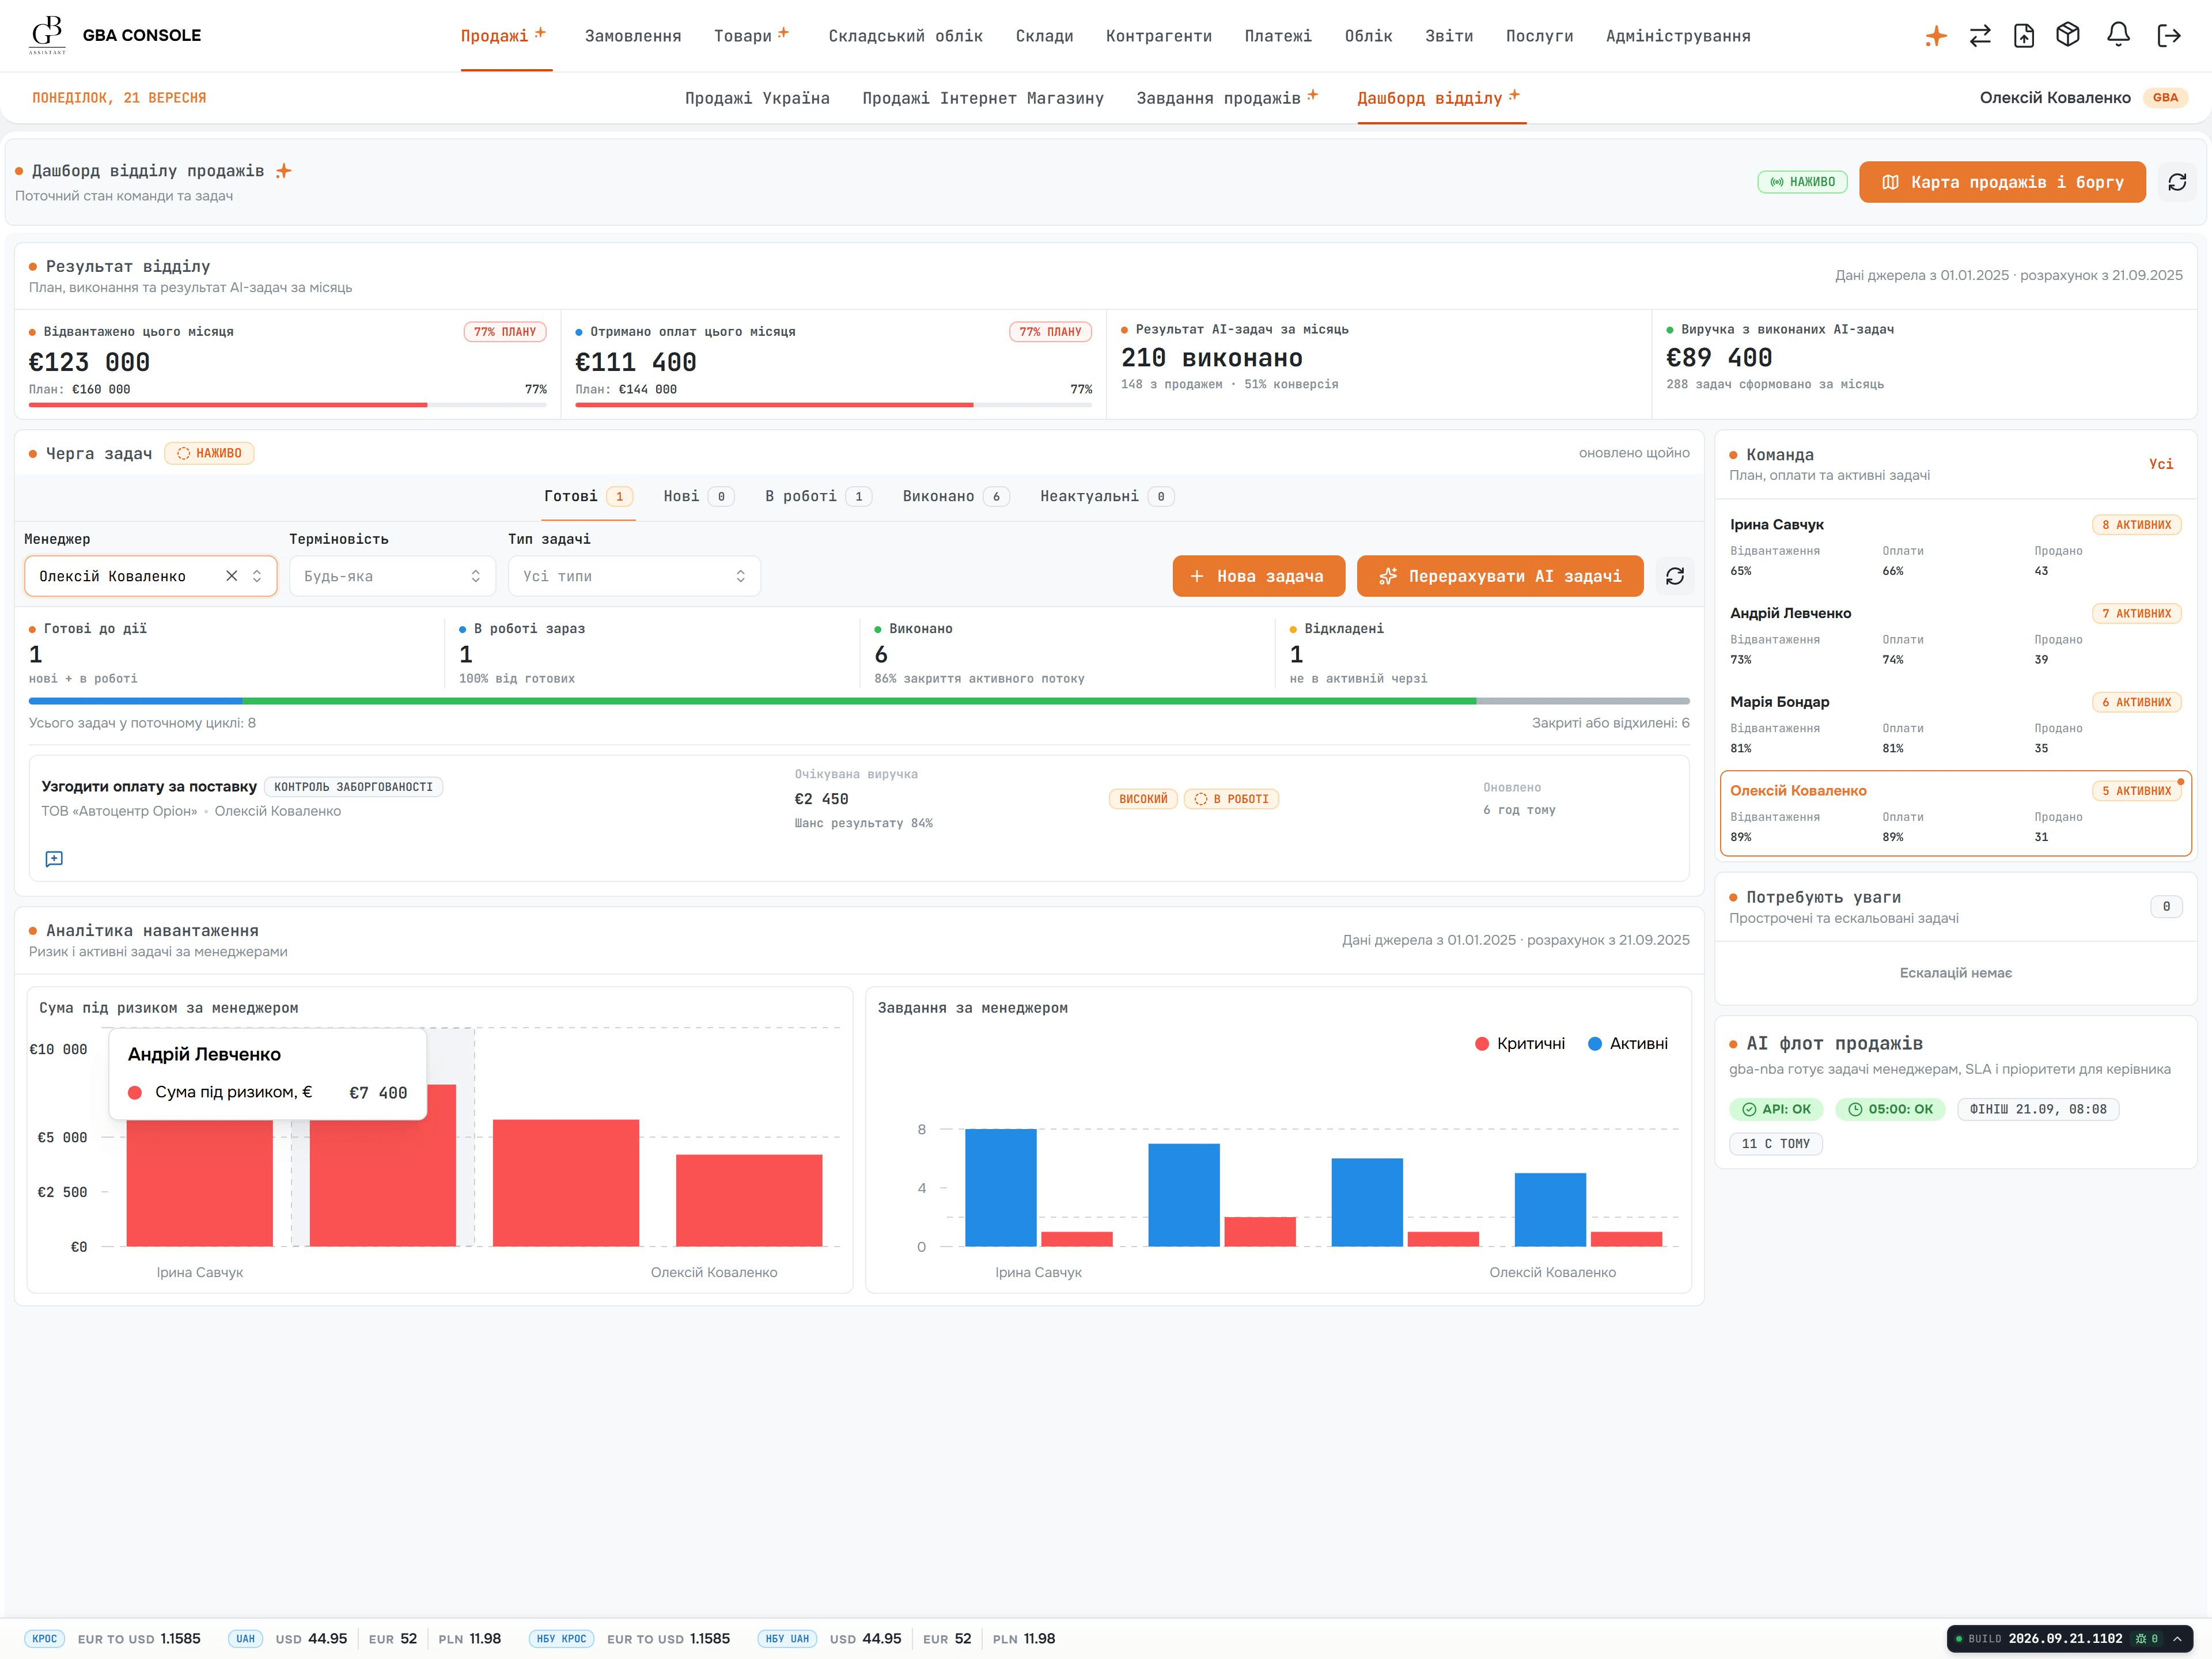
Замовлення, складський облік та бухгалтерський облік у багатьох валютах у рамках інтегрованих систем ERP та CRM.
ПереглянутиРозкажіть про процес, провайдерів і вимоги контролю. Визначимо першу версію та питання для профільних фахівців.
Обговорити фінансову систему